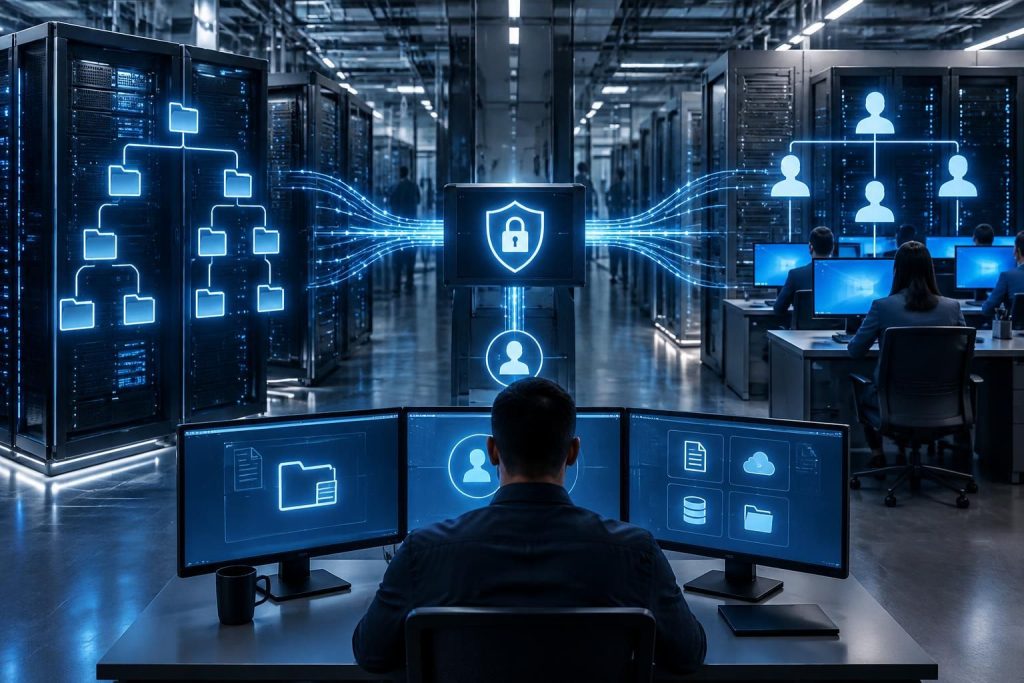
LDAP et Active Directory sont souvent associés, mais ils ne désignent pas la même chose : l’un est un protocole d’accès aux annuaires, l’autre un service d’annuaire Microsoft. Comprendre leur complémentarité aide à mieux concevoir l’authentification réseau, à gérer les identités et à limiter les accès non autorisés.
L’article en bref
LDAP et Active Directory travaillent souvent ensemble, sans remplir le même rôle. Distinguer leurs fonctions permet de choisir les bons mécanismes pour votre environnement et de renforcer sa sécurité informatique.
- Le bon repère : LDAP interroge un annuaire, Active Directory centralise les identités et ressources.
- Le fonctionnement : AD s’appuie sur LDAP, mais aussi sur Kerberos et DNS.
- Les usages : LDAP facilite les échanges entre applications et annuaires variés.
- La sécurité : chiffrement, moindre privilège et surveillance réduisent les risques d’accès abusifs.
La distinction entre protocole et service d’annuaire clarifie les choix d’authentification réseau.
LDAP et Active Directory : deux rôles différents dans l’authentification réseau
Pour comprendre leur relation, imaginez l’annuaire d’une PME qui recense les collaborateurs, leurs groupes et les ressources auxquelles ils peuvent accéder. Active Directory (AD) fournit cet environnement centralisé pour les domaines Windows ; LDAP est l’un des moyens utilisés par les applications pour consulter ou modifier les données de cet annuaire.
La distinction est simple : LDAP est un protocole d’accès aux annuaires, tandis qu’Active Directory est un service d’annuaire Microsoft. Confondre les deux revient à confondre une bibliothèque avec le système de recherche qui permet d’y retrouver un ouvrage.
LDAP, le protocole qui dialogue avec les annuaires
LDAP, pour Lightweight Directory Access Protocol, définit la manière dont une application communique avec un service d’annuaire. Elle peut rechercher une entrée, lire des attributs, vérifier des identifiants ou, selon les autorisations accordées, mettre à jour certaines informations.
Le protocole ne constitue pas à lui seul une base de données d’identités. Les données résident dans un annuaire, qui peut être Active Directory ou une autre solution, comme OpenLDAP, Red Hat Directory Server ou IBM Security Directory Server.
Active Directory, le service d’annuaire de Microsoft
Active Directory organise les objets d’un réseau Windows dans une structure hiérarchique : comptes utilisateurs, groupes, ordinateurs et ressources. Les administrateurs peuvent ainsi gérer les identités et les droits d’accès depuis un point central, plutôt que de configurer chaque poste séparément.
AD s’appuie sur plusieurs briques. LDAP sert notamment à interroger l’annuaire ; Kerberos joue un rôle majeur dans l’authentification des domaines Windows, tandis que DNS aide les appareils à localiser les services du réseau. Cette combinaison explique pourquoi Active Directory ne se réduit pas à LDAP.
LDAP vs Active Directory : les différences essentielles
Le choix ne consiste généralement pas à remplacer l’un par l’autre. Une organisation peut utiliser Active Directory comme annuaire principal et LDAP comme interface de communication pour des applications, y compris lorsqu’elles ne sont pas exclusivement liées à Windows.
| Critère | LDAP | Active Directory |
|---|---|---|
| Nature | Protocole d’accès et de modification des données d’annuaire | Service d’annuaire développé par Microsoft |
| Rôle principal | Permet aux applications de rechercher ou de lire des entrées | Centralise les utilisateurs, les groupes, les appareils et les règles |
| Écosystème | Ouvert et utilisé par des systèmes et applications variés | Particulièrement intégré aux domaines et outils Windows |
| Authentification | Peut utiliser une liaison simple ou SASL, selon la configuration | S’appuie notamment sur Kerberos et prend aussi en charge LDAP |
| Administration | Dépend de l’annuaire et des outils associés | Inclut des fonctions d’administration et des stratégies de groupe |
Par exemple, une société de services peut conserver les comptes de ses salariés dans AD tout en configurant une application interne pour consulter les groupes via LDAP. L’annuaire reste la source de référence ; le protocole fournit le chemin d’accès.
Comment LDAP et Active Directory collaborent au quotidien
Lorsqu’une application doit vérifier un compte, elle transmet une demande au service d’annuaire. Avec LDAP, cette opération peut prendre la forme d’une liaison, ou bind : l’application présente des informations d’identification, le serveur les vérifie, puis renvoie une réponse que l’application utilise pour autoriser ou refuser la connexion.
Ce scénario ne signifie pas que LDAP décide seul de tous les droits. L’application peut aussi examiner les groupes ou attributs renvoyés par l’annuaire, puis appliquer ses propres règles de contrôle d’accès. Une politique cohérente doit donc couvrir à la fois l’annuaire, le protocole et les applications connectées.
Un exemple concret de connexion
Dans une PME fictive, une collaboratrice ouvre un outil de gestion de projets. L’application interroge Active Directory en LDAP pour confirmer son identité et vérifier son appartenance au groupe « Gestion de projets » ; elle lui ouvre ensuite les fonctions correspondant à son rôle.
Dans un domaine Windows, d’autres mécanismes peuvent intervenir. Kerberos permet notamment une authentification intégrée, sans que chaque application ait à redemander systématiquement le mot de passe. Le protocole utilisé dépend donc de l’application, de l’architecture et des besoins de sécurité.
Pourquoi utiliser LDAP avec Active Directory dans une entreprise
LDAP facilite la connexion d’applications à un annuaire centralisé. C’est particulièrement utile lorsque le système d’information combine des postes Windows, des services Linux et des outils métiers qui doivent vérifier les comptes à partir d’une source commune.
- Centraliser les comptes : les applications peuvent consulter les mêmes informations de référence au lieu de créer des identifiants isolés.
- Gérer les accès par groupes : l’appartenance à un groupe AD peut contribuer à déterminer les ressources visibles dans un outil.
- Limiter les comptes dispersés : une gestion cohérente facilite les arrivées, les changements de fonction et les départs.
- Relier des environnements mixtes : LDAP est pris en charge par de nombreux systèmes, au-delà des seuls produits Microsoft.
Cette organisation n’est efficace que si les informations restent fiables. La synchronisation des annuaires, lorsqu’il existe plusieurs répertoires, doit être définie avec soin pour éviter les comptes obsolètes, les doublons et les droits incohérents.
Sécuriser LDAP et Active Directory sans complexifier les usages
Un annuaire centralisé simplifie l’administration, mais concentre aussi des informations sensibles et des droits importants. Une erreur de configuration ou un compte trop privilégié peut donner à un intrus davantage d’accès qu’il n’en faut ; la sécurité informatique repose donc sur plusieurs mesures complémentaires.
Chiffrer les communications LDAP
Une liaison LDAP simple ne chiffre pas, à elle seule, les identifiants transmis. Il faut protéger les échanges avec TLS, via LDAPS ou StartTLS selon la configuration retenue, et éviter les connexions non chiffrées sur les réseaux non maîtrisés. La mise en œuvre doit être testée avec les applications concernées afin de prévenir les interruptions de service.
Réduire les privilèges et renforcer l’authentification
Attribuez à chaque compte uniquement les permissions nécessaires à sa fonction. Les comptes de service utilisés par les applications doivent eux aussi être limités, surveillés et protégés ; ils ne devraient pas disposer de droits d’administration étendus sans justification opérationnelle.
Pour les accès sensibles ou distants, ajoutez une authentification multifacteur lorsque l’architecture le permet. Active Directory sur site s’intègre souvent à des solutions complémentaires pour cette fonction ; les capacités disponibles varient selon les produits et la configuration. La journalisation et la revue régulière des comptes complètent ces protections.
Prévoir la continuité et surveiller les changements
La disponibilité de l’annuaire conditionne l’accès à de nombreux services. Une stratégie de sauvegarde, des procédures de restauration testées et un plan de continuité d’activité aident à limiter les conséquences d’une panne ou d’une compromission.
Enfin, surveillez les modifications de groupes privilégiés, les connexions inhabituelles et les changements de configuration. La centralisation est un avantage tant que les équipes savent qui peut agir, depuis où et avec quels privilèges.
Choisir entre LDAP, Active Directory et un environnement hybride
Le bon choix dépend de votre parc informatique, des applications à connecter et des compétences disponibles pour maintenir l’ensemble. Pour une organisation déjà centrée sur Windows, AD peut fournir le socle de gestion des comptes et des postes ; LDAP permet alors à des applications compatibles d’interroger cet annuaire.
Dans un environnement mêlant plusieurs systèmes ou annuaires, cartographiez les flux avant toute intégration. Identifiez la source qui fait autorité pour chaque type de compte, les données échangées, les responsables de leur mise à jour et le comportement attendu en cas d’échec de connexion.
- Recensez les applications : vérifiez les protocoles acceptés et les besoins d’authentification de chacune.
- Définissez la source de référence : évitez que plusieurs annuaires modifient les mêmes données sans règle claire.
- Testez les droits : validez les accès avec des comptes standards et privilégiés avant le déploiement.
- Documentez les dépendances : consignez les certificats, comptes de service, flux réseau et procédures de reprise.
Microsoft Entra ID, anciennement Azure AD, est le service cloud de gestion des identités de Microsoft. Il peut compléter un Active Directory local dans un environnement hybride, mais ne correspond pas simplement à un AD sur site déplacé dans le cloud ; les protocoles et modalités d’intégration doivent être vérifiés selon les services utilisés.
Questions fréquentes sur LDAP et Active Directory
Quelle est la différence entre LDAP et Active Directory ?
LDAP est un protocole utilisé pour accéder aux informations d’un annuaire. Active Directory est un service Microsoft qui organise les comptes, groupes, appareils et règles d’un domaine, et qui prend notamment en charge LDAP.
LDAP stocke-t-il lui-même les mots de passe des utilisateurs ?
LDAP définit les échanges avec un service d’annuaire ; les données sont stockées dans cet annuaire. La vérification des identifiants dépend de la configuration et des mécanismes d’authentification utilisés.
Peut-on utiliser LDAP sans Active Directory ?
Oui. LDAP est un protocole ouvert pris en charge par différents annuaires, notamment OpenLDAP et plusieurs solutions d’entreprise. Il n’est donc pas réservé à l’écosystème Microsoft.
Comment sécuriser une connexion LDAP à Active Directory ?
Chiffrez les échanges avec TLS, limitez les privilèges des comptes, protégez les comptes de service et surveillez les connexions ainsi que les changements de droits. Vérifiez aussi la compatibilité des applications avant toute modification.
Active Directory et Microsoft Entra ID sont-ils identiques ?
Non. Active Directory est généralement déployé sur des serveurs Windows dans un domaine d’entreprise ; Microsoft Entra ID est un service cloud de gestion des identités. Ils peuvent être associés dans un environnement hybride, selon les besoins et la configuration.
Je suis Julien Marceau, rédacteur spécialisé en communication et marketing B2B. J’aide les dirigeants, indépendants et responsables com à y voir clair : de l’objet publicitaire à la campagne digitale, je décortique les méthodes qui marchent, sans jargon ni promesses en l’air. Mon truc : des guides concrets qu’on peut appliquer dès le lendemain.