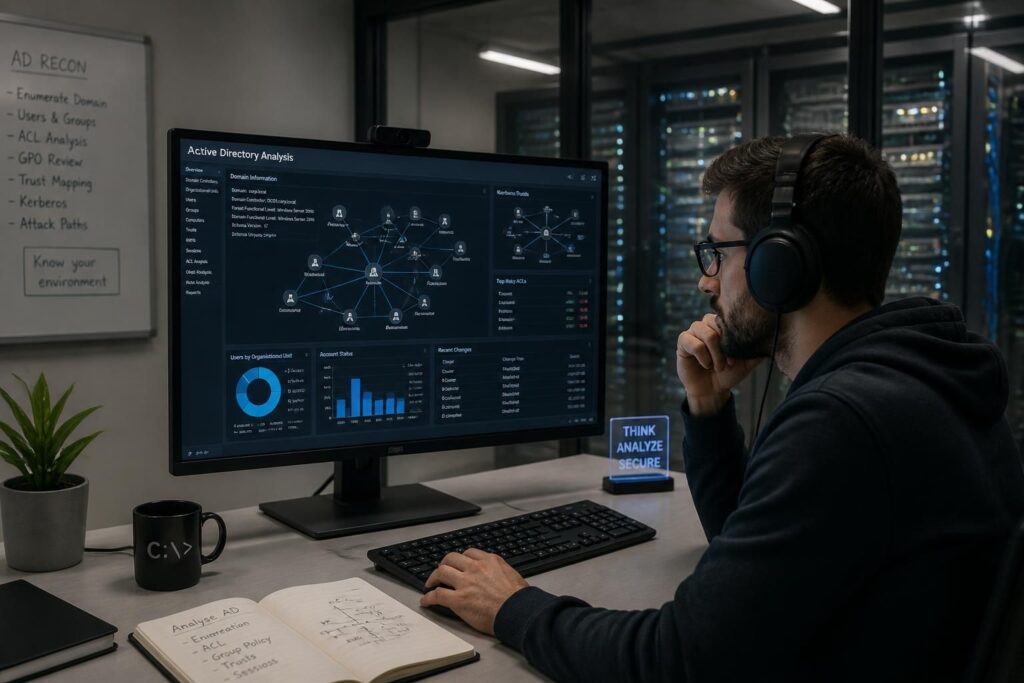
Quand un annuaire Active Directory grossit, la visibilité se fragmente vite : comptes inactifs oubliés, droits trop larges, héritages d’autorisations opaques, réplications mal surveillées. La reconnaissance d’Active Directory consiste justement à remettre de la lisibilité là où l’infrastructure devient complexe, en croisant cartographie annuaire, monitoring Active Directory et audit annuaire. En 2026, les équipes cherchent moins un outil “magique” qu’une méthode fiable pour comprendre qui accède à quoi, où se cachent les risques et comment agir sans casser le fonctionnement du SI.
L’article en bref
L’analyse d’un annuaire AD ne se limite plus à l’inventaire des comptes. Elle combine visibilité, contrôle des accès et lecture fine des signaux de risque.
- Reconnaître les zones sensibles : repérer comptes, groupes et droits exposés
- Choisir les bons outils : audit, remédiation, logs et cartographie
- Structurer la méthode : comparer l’état réel aux usages attendus
- Agir sans alourdir : automatiser les contrôles récurrents utiles
L’enjeu n’est pas seulement de voir l’annuaire, mais de le comprendre assez tôt pour éviter l’incident.
Chez un responsable infrastructure fictif nommé Marc, l’histoire est classique : l’Active Directory s’est enrichi au fil des projets, des départs, des fusions et des exceptions métiers. Au bout de quelques années, les accès deviennent difficiles à expliquer, les objets hérités se multiplient et les alertes ne racontent plus grand-chose. C’est précisément là que les méthodes d’analyse AD reprennent leur valeur : elles aident à relier les faits techniques, les usages métier et la sécurité réseau, sans se contenter d’une simple photographie de l’annuaire.
L’intérêt n’est pas théorique. Un bon travail de reconnaissance AD permet de détecter des comptes dormants, des permissions excessives, des groupes mal maîtrisés ou encore des indices d’extraction données AD inhabituelle. Il donne aussi une base concrète pour prioriser les correctifs, préparer un audit ou réduire la surface d’attaque avant qu’un incident ne transforme une anomalie discrète en vrai sujet de crise.
Comprendre l’Active Directory reconnaissance et ses enjeux concrets
L’Active Directory reconnaissance désigne l’ensemble des actions qui servent à explorer un annuaire, en identifier la structure et en comprendre les relations entre objets. On y retrouve les utilisateurs, les groupes, les unités d’organisation, les délégations, les stratégies de groupe et les droits effectifs. L’objectif n’est pas de “faire beaucoup de technique”, mais de savoir rapidement où se situent les points de friction, les abus possibles et les zones peu documentées.
Dans un environnement réel, cette approche sert autant aux équipes système qu’aux responsables sécurité. Elle permet d’anticiper les dérives avant qu’elles n’apparaissent dans les tickets ou dans les journaux d’incident. Quand les annuaires hybrides s’étendent à Microsoft 365 ou Entra ID, la lecture des flux devient encore plus utile, car les écarts entre le local et le cloud peuvent masquer des comportements inattendus.
Les signaux qui doivent attirer l’attention
Un audit utile commence rarement par une chasse aux vulnérabilités spectaculaires. Il démarre plutôt par des signaux discrets : comptes sans activité récente, groupes trop larges, objets hérités de projets terminés, droits NTFS devenus illisibles ou sessions de connexion anormales. Pris séparément, ces indices semblent anodins ; mis ensemble, ils racontent souvent une histoire très parlante.
- Comptes inactifs qui n’ont plus de raison d’exister
- Groupes à privilèges trop ouverts ou mal documentés
- Stratégies de groupe créées pour un besoin temporaire
- Héritages d’accès difficiles à retracer sur les partages
- Échecs de connexion répétés qui méritent une enquête
Le vrai enjeu consiste à relier ces signaux à des actions concrètes. Un bon outil ne se contente pas d’afficher des données : il aide à comprendre ce qu’il faut corriger, ce qu’il faut surveiller et ce qu’il faut documenter pour l’équipe conformité. C’est là que l’analyse d’annuaire devient un levier de pilotage, pas seulement un exercice de contrôle.
Les outils Active Directory à privilégier selon votre objectif
Tous les outils Active Directory ne remplissent pas le même rôle. Certains sont pensés pour l’audit et la traçabilité, d’autres pour l’administration quotidienne, d’autres encore pour la remédiation ou la récupération après incident. En pratique, le bon choix dépend du niveau de maturité de l’équipe, du volume d’objets à gérer et du temps disponible pour mettre en place l’outil.
Pour une PME qui veut d’abord y voir clair, une console de reporting et de suivi des modifications suffit souvent à poser les bases. Dans une organisation plus large, il devient plus pertinent de combiner un outil de reconnaissance, une solution d’audit et un outil de remédiation. Ce trio évite de surcharger une seule plateforme avec des usages trop différents.
| Besoin principal | Type d’outil adapté | Apport concret |
|---|---|---|
| Observer les modifications AD | Audit et journalisation | Tracer qui a changé quoi et quand |
| Lire les relations d’accès | Cartographie et permissions | Visualiser les droits effectifs et hérités |
| Réduire la charge administrative | Gestion et automatisation | Standardiser les créations et mises à jour |
| Réagir à un incident | Remédiation et récupération | Rétablir des objets ou un domaine rapidement |
Les références les plus souvent retenues en 2026 vont dans ce sens : ManageEngine ADManager Plus pour l’administration et le reporting, ManageEngine Log360 ou EventLog Analyzer pour la visibilité sur les journaux, SolarWinds Access Rights Manager pour les revues d’accès, Varonis pour l’analyse comportementale, ou encore Netwrix Auditor et Lepide Auditor pour le suivi des changements. Un outil de lecture seule comme AD Explorer garde aussi sa place pour comparer des états et explorer le schéma sans rien modifier.
Ce que proposent les solutions les plus utiles
ManageEngine ADManager Plus simplifie les tâches répétitives avec des modèles, des traitements en masse et des rapports prêts à l’emploi. Log360 pousse plus loin la surveillance avec corrélation des événements, détection comportementale et analyse de conformité. EventLog Analyzer reste pertinent lorsque l’équipe veut centraliser les journaux et investiguer sans multiplier les consoles.
SolarWinds Access Rights Manager met l’accent sur les revues de droits et la délégation des accès, ce qui convient bien aux environnements où le moindre privilège doit être démontré. Netwrix Account Lockout Examiner apporte une réponse très concrète au diagnostic des verrouillages de comptes, souvent coûteux en temps support. Enfin, Recovery Manager for Active Directory sécurise la reprise après sinistre, un sujet trop souvent relégué au second plan jusqu’au jour où un objet critique disparaît.
Méthodes d’analyse AD pour passer d’une vue floue à une lecture utile
Une méthode efficace repose sur un principe simple : commencer large, puis resserrer. Il faut d’abord recenser les objets essentiels, ensuite comprendre les relations entre eux, enfin vérifier ce qui a changé récemment. Cette progression évite de se perdre dans les détails et permet de transformer l’analyse en routine exploitable.
Dans une équipe IT de taille moyenne, on peut structurer l’approche autour de quatre axes : comptes, groupes, droits, événements. Les comptes répondent à la question “qui existe ?”, les groupes à “qui appartient à quoi ?”, les droits à “qui peut faire quoi ?”, les événements à “qu’est-ce qui a bougé ?”. Cette logique reste très efficace pour construire une cartographie annuaire lisible et actionnable.
- Inventorier les objets et repérer les comptes non utilisés
- Cartographier les groupes, OU et délégations sensibles
- Comparer les droits attendus avec les droits réels
- Surveiller les modifications, échecs et anomalies de connexion
- Corriger les écarts les plus risqués en priorité
Cette approche a un avantage très concret : elle donne des résultats même sans projet massif. Un premier audit peut révéler un ancien compte de service encore actif, un groupe de test jamais supprimé ou un partage de fichiers qui a accumulé des permissions au fil des ans. C’est souvent dans ces détails que se logent les risques les plus embarrassants.
Pourquoi la cartographie change la qualité de l’audit
La cartographie transforme des objets épars en système compréhensible. Elle montre les dépendances entre les unités d’organisation, les groupes imbriqués, les droits hérités et les points d’administration déléguée. Sans cette vue d’ensemble, les équipes passent souvent plus de temps à interpréter qu’à agir.
Dans les environnements hybrides, cette lecture devient encore plus précieuse. Une modification locale peut produire un effet inattendu sur le cloud, et inversement. Les outils capables d’agréger ces signaux apportent un vrai gain de clarté, surtout lorsqu’il faut préparer un contrôle interne ou expliquer un incident à des interlocuteurs non techniques.
Comment organiser un audit annuaire sans alourdir l’exploitation
Un audit réussi ne bloque pas l’activité. Il s’appuie sur des extractions ciblées, des rapports réguliers et des seuils d’alerte choisis avec discernement. L’idée n’est pas d’ouvrir tous les robinets, mais de récupérer les données utiles au bon moment, puis de les convertir en décisions simples.
Pour gagner en efficacité, beaucoup d’équipes établissent une cadence : revue mensuelle des comptes et groupes sensibles, contrôle trimestriel des droits, revue continue des connexions et des événements critiques. Ce rythme donne de la visibilité sans imposer une surveillance permanente de chaque objet. Il aide aussi à préparer les preuves demandées lors des audits externes.
| Fréquence | Contrôle recommandé | Résultat attendu |
|---|---|---|
| Quotidienne | Alertes sur connexions et verrouillages | Réaction rapide aux anomalies |
| Mensuelle | Comptes inactifs et droits sensibles | Réduction des accès inutiles |
| Trimestrielle | Campagnes de revue d’accès | Validation métier des autorisations |
| Après changement majeur | Comparaison avant/après | Détection d’écarts de configuration |
Cette logique s’applique particulièrement bien aux organisations qui ont déjà connu une croissance rapide. Les environnements où l’on ajoute des utilisateurs, des postes et des services à cadence soutenue accumulent vite des exceptions. L’audit devient alors un filet de sécurité, pas une formalité administrative.
Les erreurs fréquentes lors d’une première analyse
La première erreur consiste à vouloir tout mesurer d’un coup. Résultat : des rapports trop lourds, des alertes bruyantes et une équipe qui cesse de les consulter. Mieux vaut sélectionner quelques indicateurs stables et pertinents, puis les enrichir au fil des besoins.
La deuxième erreur est de confondre visibilité et remédiation. Voir un groupe trop large ne suffit pas ; encore faut-il savoir qui le possède, depuis quand il existe et quel service dépend de lui. L’analyse d’annuaire prend toute sa valeur quand elle débouche sur une correction documentée et réaliste.
Quels critères retenir pour comparer les outils Active Directory en 2026
Le marché a gagné en maturité, mais les écarts restent nets. Certains outils brillent par la profondeur des rapports, d’autres par la simplicité d’utilisation, d’autres encore par leur capacité à gérer les environnements hybrides. Pour comparer intelligemment, il vaut mieux s’appuyer sur quelques critères solides plutôt que sur une longue liste de fonctionnalités difficiles à hiérarchiser.
Un bon outil doit réduire la charge de l’équipe, sans créer une nouvelle dépendance opérationnelle. Il doit aussi produire des preuves compréhensibles par d’autres acteurs : RSSI, conformité, direction informatique ou support. Enfin, il doit s’intégrer aux pratiques existantes, car un outil isolé finit souvent par être sous-utilisé.
- Lisibilité des rapports et des tableaux de bord
- Capacité d’automatisation des tâches répétitives
- Qualité des alertes et niveau de bruit généré
- Prise en charge hybride entre local et cloud
- Souplesse de déploiement selon la taille de l’équipe
- Valeur pour l’audit et la conformité interne
Dans la pratique, une solution très complète peut être moins pertinente qu’un outil plus ciblé, si l’équipe n’a pas le temps de l’administrer. À l’inverse, une interface très simple peut convenir parfaitement pour une première phase de reconnaissance, avant de passer à un outillage plus avancé. Le bon choix reste celui qui colle au rythme réel de l’organisation.
FAQ sur la reconnaissance Active Directory et l’analyse d’annuaire
À quoi sert l’Active Directory reconnaissance ?
Elle sert à comprendre la structure de l’annuaire, repérer les accès sensibles et identifier les zones à risque avant qu’un incident ne survienne.
Faut-il privilégier un outil d’audit ou de gestion ?
Tout dépend de l’objectif : l’audit observe et documente, tandis que la gestion agit sur les comptes, groupes et workflows. Les deux se complètent souvent.
Quelles données surveiller en priorité ?
Les connexions, les verrouillages, les modifications de groupes, les comptes inactifs et les droits hérités constituent un bon point de départ.
Un outil gratuit peut-il suffire ?
Oui pour démarrer ou explorer un annuaire, surtout en lecture seule. Pour un usage régulier, la profondeur des rapports, l’automatisation et le support deviennent vite décisifs.
Comment réduire le bruit des alertes ?
En définissant des seuils précis, en ciblant les objets sensibles et en revoyant régulièrement les règles de détection selon l’activité réelle de l’annuaire.
Je suis Julien Marceau, rédacteur spécialisé en communication et marketing B2B. J’aide les dirigeants, indépendants et responsables com à y voir clair : de l’objet publicitaire à la campagne digitale, je décortique les méthodes qui marchent, sans jargon ni promesses en l’air. Mon truc : des guides concrets qu’on peut appliquer dès le lendemain.